2026年、情報漏洩は「過去最悪のペース」
連日のように、企業の情報漏洩が報じられています。東京商工リサーチの調査によると、上場企業とその子会社が公表した個人情報の漏えい・紛失事故のうち、100万件以上の大規模なものは2026年10月5日時点で10件に達し、2025年通年の6件をすでに上回りました(参考資料1)。1,000万件を超える事故も、2025年までの14年間では3回だったのに対し、2026年だけですでに3回起きています。
原因の多くは、ランサムウェアや脆弱性を突いた不正アクセスです。こうした「侵入」を完全に防ぐことは、どれほど対策をしている企業でも簡単ではありません。だからこそ今、「侵入されても、盗まれるものを最小限にする」という考え方が重視されています。
本記事では前編・後編の2回に分けて、ファイルの受け渡しという日常業務に潜む漏洩リスクと、その被害を小さくするための具体策を紹介します。前編のテーマは「置かない・開かせない・渡さない」です。
見落とされがちな漏洩経路:「受け渡しのために置いたファイル」
2026年10月、ある大手電機メーカーは、システム開発・保守の委託先がサイバー攻撃を受けたことを発端とする情報漏えいを公表しました。公表内容によると、委託先から窃取された正規アカウントの認証情報が悪用されて顧客環境への不正アクセスが発生し、関係者間の情報共有に使っていたクラウドストレージ上のファイルも漏えいしました。その中には、個人情報やシステム関連の情報が含まれていたとされています(参考資料2)。
この事案から学べるのは、攻撃者が狙うのはシステムそのものだけではない、ということです。取引先や委託先とやり取りするために置いたファイル――共有フォルダ、クラウドストレージ、メールの添付ファイル――は、受け渡しが終わったあとも残り続けがちです。そして残っているファイルは、侵入した攻撃者にとって「まとめて持ち出せる資料」になります。
多くの組織では、こうしたファイルを「いつまで置いておくか」「誰がアクセスできるか」を、誰も管理していません。日々の業務の延長で生まれる、見えにくいリスクです。
「保管」と「受け渡し」を分けて考える
社内で長く使う資料を保管したり共同編集したりするには、クラウドストレージが便利です。一方、社外とのファイルの受け渡しは、相手に届いた時点で役目を終える「一時的な通り道」です。この2つを同じ場所で行うと、受け渡し用のファイルが保管庫に溜まり、社外への共有権限も増え続けます。
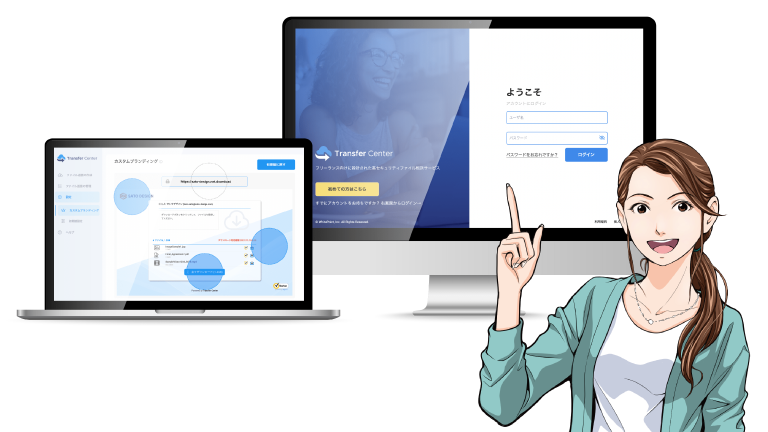
社外とのやり取りは、受け渡し専用のサービスに分ける。これだけで、万一漏洩したときに失われるものの量を大きく減らせます。Transfer Centerは、まさにこの「受け渡し」のために設計されたサービスです。
多くの企業で Google ドライブや SharePoint が導入されていますが、情シス担当者を悩ませているのが「社外とのファイル共有」です。便利さゆえの権限設定ミスや、共有解除漏れによる情報漏洩リスクは常に隣り合わせです。 今回は[…]

対策1 置かない:有効期限と自動消去
Transfer Centerでは、送信したファイルに有効期限を設定できます。
さらに自動消去をオンにしておけば、期限が過ぎた時点でファイルがサーバから完全に削除されます。受け渡しが終わったファイルがサーバに残り続けないため、「いつのまにか溜まっていた過去の資料が丸ごと流出する」という事態を防げます。
最もシンプルで、最も効果の高い漏洩対策は、「持っていないデータは盗まれない」ということです。
- 有効期限は「相手が確実にダウンロードできる、最短の期間」に設定しましょう。社内で標準の期間を決めておく(例:通常は7日、機密性の高いものは3日)と、運用がぶれません。
- 「念のため長めに」や「期限なし」は避けましょう。期限が切れても、必要なら送り直せば済みます。Business版では、管理者が自動消去を「常にオン」に固定することもできます。
情報漏洩を防ぐ!有効期限設定・自動消去機能活用ガイド ファイル送信の不安を解消する2つの機能 取引先に送った重要なファイルが、いつまでもダウンロード可能な状態のままだと、情報漏洩や誤った情報が拡散されるリスクが伴います。 Transf[…]

対策2 開かせない:ダウンロード認証(ワンタイムパスワード)
ダウンロード用のURLは、メールで送ればメールと同じリスクを負います。メールアカウントが乗っ取られて中身を読まれる、宛先を間違える、相手の社内で転送される――いずれの場合も、URLは第三者の手に渡ります。
Transfer Centerの「ダウンロード認証」をオンにすると、ダウンロードの際に、あらかじめ指定した相手のメールアドレス、または携帯電話番号(SMS認証はオプション)にワンタイムパスワードが送られます。URLを知っているだけではファイルを開けないため、URLが漏れても、指定した相手以外はダウンロードできません。
PPAP(パスワード付きZIPファイルと、そのパスワードを同じメール経路で送る方法)では、メールが盗み見られればファイルとパスワードの両方が渡ってしまいます。ワンタイムパスワードはダウンロードのたびに指定した相手へ発行され、使い回しができません。特に機密性の高いファイルでは、メールとは別の経路になるSMS認証を使うと、より安全です。
万一宛先を間違えた場合も、管理画面の「URL無効化」でダウンロードをすぐに止められます。
誤送信レスキューガイド まずは落ち着いてください。まだ間に合います! 「間違ったファイルを送ってしまった」「宛先を間違えた」……そんな時、もっとも大切なのは「相手がダウンロードする前にアクセスを止めること」です。 Transfer[…]

対策3 渡さない:ファイル集荷で「受け取り」も安全に
漏洩のリスクは、ファイルを送るときだけではありません。取引先や委託先からファイルを受け取るために、自社のクラウドストレージに相手を招待したり、共有リンクを発行したりしていないでしょうか。こうした共有権限はプロジェクトが終わったあとも外し忘れられがちで、相手先のアカウントが乗っ取られれば、そのまま自社のストレージへの入口になります。
Transfer Centerの「ファイル集荷」機能を使えば、相手に専用のアップロード画面を案内するだけで、ファイルを受け取れます。相手に自社のストレージへのアクセス権限を渡す必要がないため、権限の付け忘れや外し忘れ、定期的な棚卸しの手間そのものがなくなります。
機密ファイルも専用のアップロード画面で安全に回収 取引先や外部パートナーから機密性の高いファイル(顧客データ、制作データなど)を受け取る際、相手からのメール添付ファイルや、セキュリティが不明な外部サービスを利用するのは不安が残ります。 […]

置いている間も守る:暗号化・ウイルスチェック・国内サーバ
有効期限内のファイルも、もちろん保護されています。
- アップロードのたびにウイルスチェックを行い、ファイルはAES-256で暗号化して保存
- 通信はTLSで暗号化
- ファイアウォール、IPS/IDS、WAFによる外部攻撃対策
- サーバは日本国内に設置
サーバのロケーション クラウドサービスを選定する際、「機能」「価格」「セキュリティ」などは、検討項目として重要視されますが、あまり検討されていない項目として、サーバのロケーションがあります。 グローバル化やICTの発展により、クラウ[…]

まとめ:被害を「小さくする」という発想
Transfer Centerは、社内ネットワークやシステムへの侵入そのものを防ぐ製品ではありません。しかし、社外とのファイルの受け渡しを専用の仕組みに切り分け、
- 置かない(有効期限・自動消去)
- 開かせない(ダウンロード認証)
- 渡さない(ファイル集荷)
の3点を徹底することで、万一のときに流出するファイルの量と範囲を大きく減らせます。
後編(12月配信予定)では、「アカウントを乗っ取られても入らせない」「何が起きたかを説明できる」「偽物と見分けられる」という3つの観点と、年末年始の長期休暇前に確認したいチェックリストをお届けします。
Transfer Center Businessは、チームでの利用や全メンバーへのMFA設定など、組織での管理に必要な機能を備えています。無料トライアルもご用意していますので、まずは実際の使い心地をお試しください。
参考資料
- 1. 東京商工リサーチの調査(ScanNetSecurity、2026年10月21日掲載):上場企業の個人情報漏えい 2026年は100万件以上がすでに10件 過去最悪ペース
- 2. 日本電気株式会社(2026年10月20日):委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び